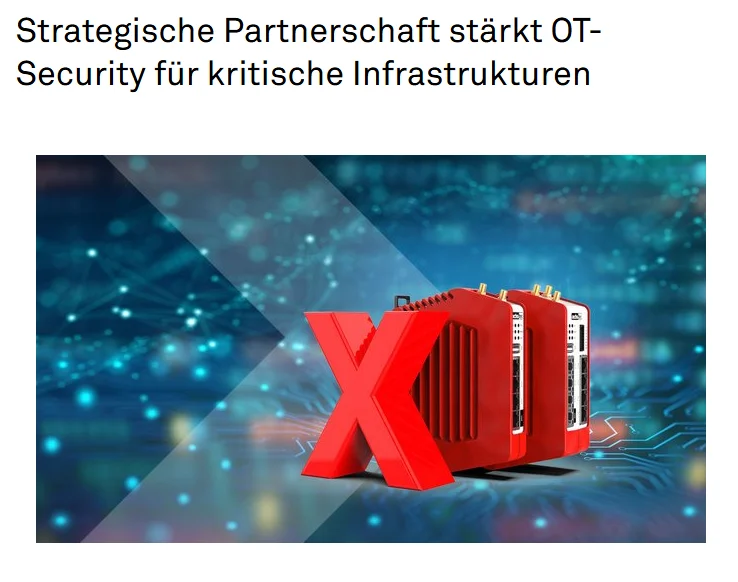
Dos empresas medianas alemanas combinan detección de ataques, segmentación y acceso remoto seguro en una sola plataforma de hardware, una respuesta a la creciente presión regulatoria sobre las infraestructuras críticas, según las compañías.
Los operadores de instalaciones críticas están legalmente obligados a detectar ataques, pero un equipo de monitorización independiente en cada sede resulta costoso. consistec Engineering & Consulting GmbH y ads-tec Industrial IT GmbH quieren eliminar esa carga: su solución conjunta ejecuta el software de detección caplon© como contenedor Docker directamente en el router firewall industrial de ads-tec.
La alianza, anunciada a mediados de septiembre, fue explicada en it-sa 2026 en Núremberg por el fundador de consistec, Thomas Sinnwell y por el director financiero de ads-tec, Stefan Greiner y Simon Göggel de ads-tec. Según las empresas, la sonda NDR/IDS de caplon© se ejecuta en la serie IRF de routers firewall industriales. El equipo conecta la sede con una instancia central de caplon© mediante LTE y VPN, filtra en local en la capa 3 y divide la red en hasta ocho segmentos. Ya no hace falta un dispositivo de monitorización aparte, lo que, según Sinnwell, reduce los costes derivados. Detectar y corregir anomalías, segmentar y desplegar actualizaciones de forma centralizada son las funciones que combinan los socios.
Para consistec, el proyecto se apoya en una larga trayectoria. La empresa tiene 26 años y surgió de una oficina de ingeniería que construía herramientas para clientes. Las revelaciones de Snowden en 2013 la llevaron a desarrollar sistemas de monitorización capaces de detectar la exfiltración de datos, explica Sinnwell; de ese trabajo nació la plataforma caplon©. La monitorización, incluida la de VoIP, es hoy el negocio principal. La ciberseguridad está impulsada en gran medida por la regulación, señala, y la IA y el aprendizaje automático desempeñan un papel creciente.
Göggel destaca que Docker está muy extendido en la construcción de maquinaria, por lo que el enfoque de contenedores resulta natural. La integración del firewall en el edge utiliza Docker sin privilegios de root y abarca también el mantenimiento remoto seguro. El servicio remoto se realiza a través de la plataforma Big-LinX®: en lugar de que el portátil de un técnico se conecte a la red de la planta, el trabajo se lleva a cabo, según ads-tec, en entornos de servicio virtuales aislados, con gestión de derechos muy granular y liberación local mediante interruptor de llave. Los socios afirman poder acompañar a los clientes desde la concepción hasta la operación.
En el plano de producto, consistec incorpora detección de anomalías con alertas explicables para infraestructuras críticas, una nueva vista de red que correlaciona eventos y una conexión opcional con un SIEM. La IA explicable es importante porque los operadores necesitan métricas técnicas verificables, afirma Sinnwell. Una planta incineradora de residuos sirve de referencia en el sector KRITIS. La hoja de ruta incluye IA para sistemas resilientes, herramientas para mantener gestionables varios miles de dispositivos con un enfoque API-first, control centralizado de actualizaciones y un firewall autodidacta para instalaciones brownfield. Este debe generar reglas de filtrado automáticamente, permitir la microsegmentación y aliviar a los administradores de TI, dice Göggel.
La presión regulatoria es considerable. El artículo 31, apartado 2, de la BSIG obliga a los operadores de instalaciones críticas a utilizar sistemas de detección de ataques, la ley alemana de transposición de NIS2 se aplica desde diciembre de 2025 y las obligaciones de notificación de la Cyber Resilience Act rigen desde el 11 de septiembre de 2026. Greiner añade el Reglamento de Máquinas: la segmentación dentro de la máquina permite reanudar antes la producción tras un incidente, y el registro de eventos aporta visibilidad. Las actualizaciones de OT deben poder hacerse sin interrumpir la operación; su fórmula es no dejar puertas abiertas. Docker también ayuda en entornos brownfield, afirma, al pasar máquinas antiguas de sistemas inseguros a sistemas seguros.
ads-tec fabrica PC industriales desde hace 45 años, según Greiner, y desarrolló hace unos 15 años su propia oferta de firewall, router y nube. El desarrollo es interno, con unos 70 empleados en Nürtingen y 40 en Dresde, donde se concentran el hardware y el desarrollo. Entre las referencias figuran turbinas y hospitales; Siemens es citado como competidor, mientras que ads-tec subraya su enfoque en el Mittelstand, las empresas medianas alemanas. Dos empresas medianas alemanas de seguridad en un mismo hardware: para Greiner, ese es el núcleo de la alianza. La seguridad empieza por la confianza, dice, y los socios se encuentran en pie de igualdad.
consistec vendía al principio de forma directa y hoy trabaja con integradores y socios tecnológicos; ads-tec también distribuye a través de socios e integradores de sistemas. Sinnwell describe a ads-tec como el socio que consistec deseaba: el objetivo común es una solución digitalmente soberana hasta la placa, con la fuente de alimentación como valor añadido. Ambas expanden su actividad: en Austria se encuentra en una fase temprana, Polonia es el siguiente paso y ads-tec informa de conversaciones en toda Europa del Este. La geopolítica ha convertido la soberanía en un argumento de compra muy claro, afirma Sinnwell. consistec califica su solución digitalmente soberana como única entre los competidores de OT.
De un ataque a un cliente que, en palabras de Sinnwell, simplemente tuvo mala suerte, extrae una lección: proteger el perímetro no basta, hace falta monitorización. Greiner advierte contra imponer a la OT la lógica de la TI. Ambos mundos ven las cosas de forma distinta y las diferencias persisten, pero cada vez se entiende mejor que deben cooperar. La vara de medir es la disponibilidad: las máquinas tienen que funcionar. La oferta se dirige a operadores de plantas industriales, redes de energía y suministro, gestión del agua e infraestructuras de telecomunicaciones, así como a integradores y consultores de seguridad.
El Dr. Jakob Jung es redactor jefe de Security Storage y Channel Germany. Lleva más de 20 años trabajando en el periodismo especializado en TI. A lo largo de su carrera ha colaborado con Computer Reseller News, Heise Resale, Informationweek, Techtarget (almacenamiento y centros de datos) y ChannelBiz. Además, colabora como freelance con numerosas publicaciones del sector de las TI, entre las que se incluyen Computerwoche, Channelpartner, IT-Business, Storage-Insider y ZDnet. Sus temas principales son el canal, el almacenamiento, la seguridad, los centros de datos, los sistemas ERP y CRM.
Contacto – Contacto por correo electrónico: jakob.jung@security-storage-und-channel-germany.de