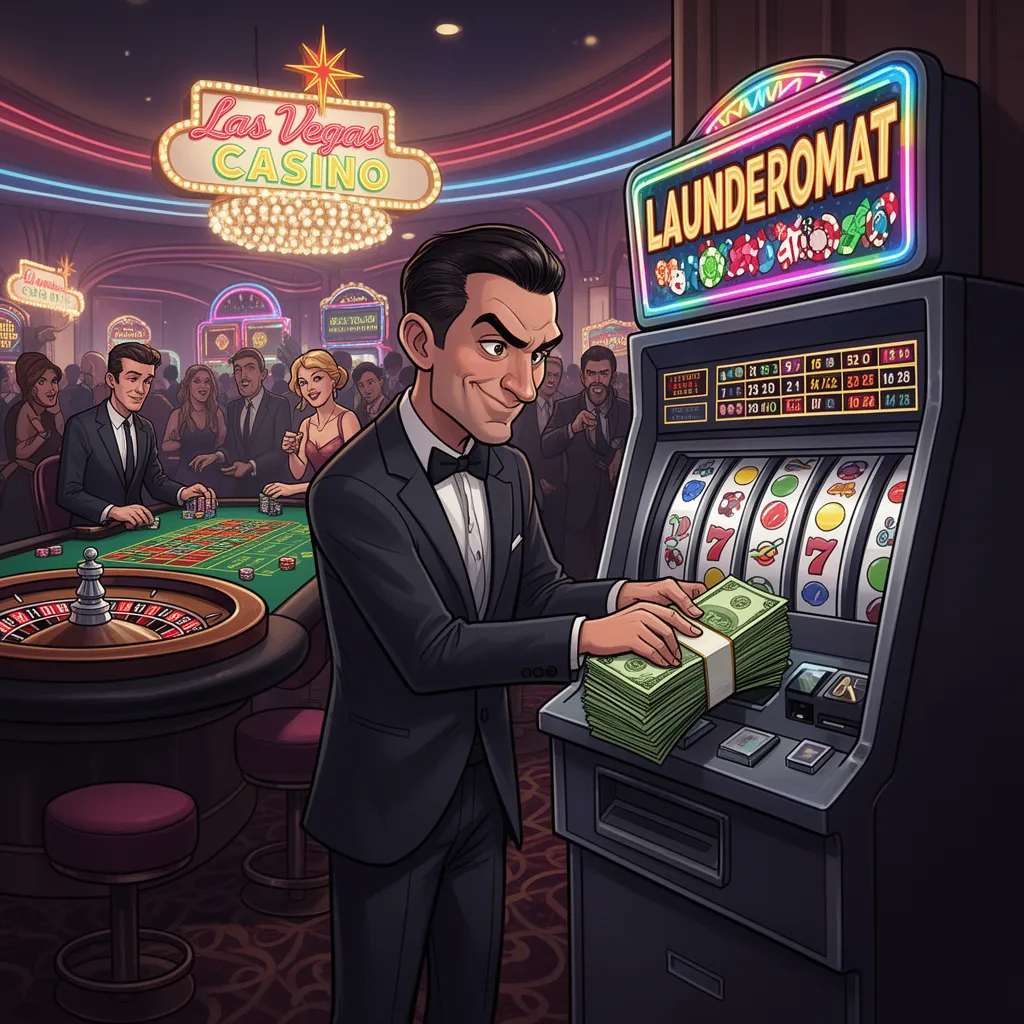
Infoblox Threat Intel ha clasificado la avalancha de sitios de casino de baja calidad en tres categorías, y una de ellas sirve a grupos APT alineados con China como infraestructura de mando y control camuflada. Quien descarta los dominios de juego como una simple infracción de navegación hace justo lo que esperan los atacantes.
Para la mayoría de los equipos de seguridad, un dominio de casino en el registro DNS es, como mucho, una molestia: un empleado navegando donde no debería. Una nueva investigación de Infoblox Threat Intel sostiene que ese reflejo es exactamente lo que espera una operación de espionaje alineada con China. En un informe publicado el 15 de septiembre de 2026, el especialista en seguridad DNS clasifica los sitios de juego de baja calidad en tres categorías: juego ilegal y blanqueo de capitales en más de 1,7 millones de dominios, fraude al consumidor mediante plataformas de apuestas amañadas, e infraestructura de mando y control (C2) de malware disfrazada de casino.
Tres fines, una misma apariencia
El problema práctico, según la empresa, es que los tres tipos resultan casi indistinguibles en un navegador. El informe se abre con capturas de tres sitios y pregunta al lector cuál se emplea en una campaña de espionaje: la respuesta es vip311[.]cc, un dominio C2 del framework PeckBirdy, que grupos APT (amenaza persistente avanzada) alineados con China utilizan desde 2023 contra objetivos corporativos y gubernamentales en Asia. Por debajo, señalan los investigadores, las tres poblaciones se comportan de forma muy distinta: juego real en el primer caso, juegos amañados en el segundo, mera escenografía en el tercero.
Tipo 1: una capa industrial de blanqueo
El ecosistema de casinos en chino es con diferencia el mayor, con más de 1,7 millones de dominios rastreados. Infoblox lo describe como un elemento estructural del crimen organizado transnacional: saca dinero de China y de otras jurisdicciones asiáticas y blanquea ingresos procedentes de operaciones delictivas en línea, incluidas las norcoreanas. El mercado está muy concentrado: las redes FUNNULL CDN y Vigorish Viper suman unos 745.000 y 666.000 dominios, alrededor del 81 por ciento del total, y los cuatro mayores actores rondan el 99,5 por ciento.
Los hallazgos coinciden con una evaluación regional de amenazas publicada por la Oficina de la ONU contra la Droga y el Delito en julio de 2026. La UNODC cifró los ingresos globales de las apuestas ilegales en hasta 1,7 billones de dólares anuales y estimó las pérdidas por estafas en línea transnacionales en Asia oriental y sudoriental, Australia y Nueva Zelanda entre 88.300 y 114.100 millones de dólares solo en 2025, aproximadamente el triple que en 2023. También consideró que el bloqueo de dominios resulta poco eficaz por sí solo, citando una orden filipina de 2024 contra más de 7.000 sitios de juego que apenas tuvo efecto.
Un detalle contradice la intuición de los defensores: estos sitios suelen funcionar. Los canales de soporte responden y los reintegros se procesan, porque los operadores necesitan la confianza del jugador. Los depósitos son la tubería sobre la que se apoya el blanqueo.
Tipo 2: el “scambling” crece
La segunda categoría, con miles de dominios, se dirige sobre todo a públicos angloparlantes y europeos. El término “scambling” — juego fraudulento — se atribuye al periodista Brian Krebs, que en julio de 2025 documentó más de 1.200 sitios de juego falsos y muy cuidados donde los depósitos podían jugarse pero las ganancias nunca se retiraban. En algunas semanas de 2026, según Infoblox, se registraron el doble de dominios de scambling nuevos que un año antes. Los indicios habituales son bonos de depósito agresivos, acumulaciones de quejas en plataformas como Trustpilot y campañas de SEO black hat que insertan el dominio en comentarios y perfiles de usuario de sitios ajenos.
Tipo 3: PeckBirdy y el hueco de detección
La población más pequeña es la más delicada. Unas pocas decenas de sitios de casino en chino — y ahora también para adultos — incrustan dominios C2 del framework PeckBirdy, documentado por Trend Micro en enero de 2026. Infoblox rastreó un payload de JavaScript desde cache-mcp[.]com hasta otro dominio, mcp-source[.]online, contactado mediante conexiones WebSocket que la mayoría de los escáneres automatizados nunca observan. A finales de agosto de 2026 ese dominio tenía cero detecciones en VirusTotal; dos dominios relacionados sumaban 13 y tres.
Algo más del tres por ciento de los clientes empresariales de Infoblox resolvió al menos un dominio C2 de PeckBirdy, con educación, TI, banca y administración pública entre los sectores más afectados. La señal decisiva, sostiene la empresa, no es el volumen de consultas sino el número de dominios C2 distintos resueltos: una consulta aislada a githubassets[.]net, un typosquat de un host legítimo de GitHub, puede ser una errata en el código, mientras que el contacto repetido con entre tres y diez dominios C2 distintos debería tratarse como un posible compromiso.
Los proveedores estadounidenses como palanca
El análisis de infraestructura aporta el hallazgo más accionable para reguladores y proveedores. Las tres poblaciones dependen en gran medida de registradores estadounidenses, y Amazon, Microsoft, Cloudflare y Google alojan partes de la infraestructura observada, en parte, sospecha Infoblox, mediante cuentas robadas, una práctica conocida como infrastructure laundering. Unos 967.000 dominios de casino en chino están registrados a través de registradores estadounidenses pero alojados en China o Hong Kong, una división que los investigadores denominan “fronting”: el registro queda al alcance de los procesos de abuso estadounidenses, el alojamiento no. La infraestructura de scambling, en cambio, es casi íntegramente estadounidense y europea.
Qué deberían retener los defensores
La recomendación central es incómoda por su sencillez: dejar de ignorar los dominios de casino. Una alerta cerrada como infracción de la política de navegación es, según los investigadores, exactamente el desenlace que esperan los operadores de PeckBirdy; el camuflaje funciona porque descartarla parece razonable. Los equipos de seguridad necesitan una vía de triaje que determine si un dominio de juego transporta un payload C2 antes de cerrar el ticket; Infoblox ha publicado los indicadores correspondientes en GitHub. Los hallazgos se basan en la telemetría del propio proveedor y no han sido verificados de forma independiente, pero coinciden con las evaluaciones de la ONU sobre un mercado demasiado grande como para tratarlo como ruido de fondo.
El Dr. Jakob Jung es redactor jefe de Security Storage y Channel Germany. Lleva más de 20 años trabajando en el periodismo especializado en TI. A lo largo de su carrera ha colaborado con Computer Reseller News, Heise Resale, Informationweek, Techtarget (almacenamiento y centros de datos) y ChannelBiz. Además, colabora como freelance con numerosas publicaciones del sector de las TI, entre las que se incluyen Computerwoche, Channelpartner, IT-Business, Storage-Insider y ZDnet. Sus temas principales son el canal, el almacenamiento, la seguridad, los centros de datos, los sistemas ERP y CRM.
Contacto – Contacto por correo electrónico: jakob.jung@security-storage-und-channel-germany.de