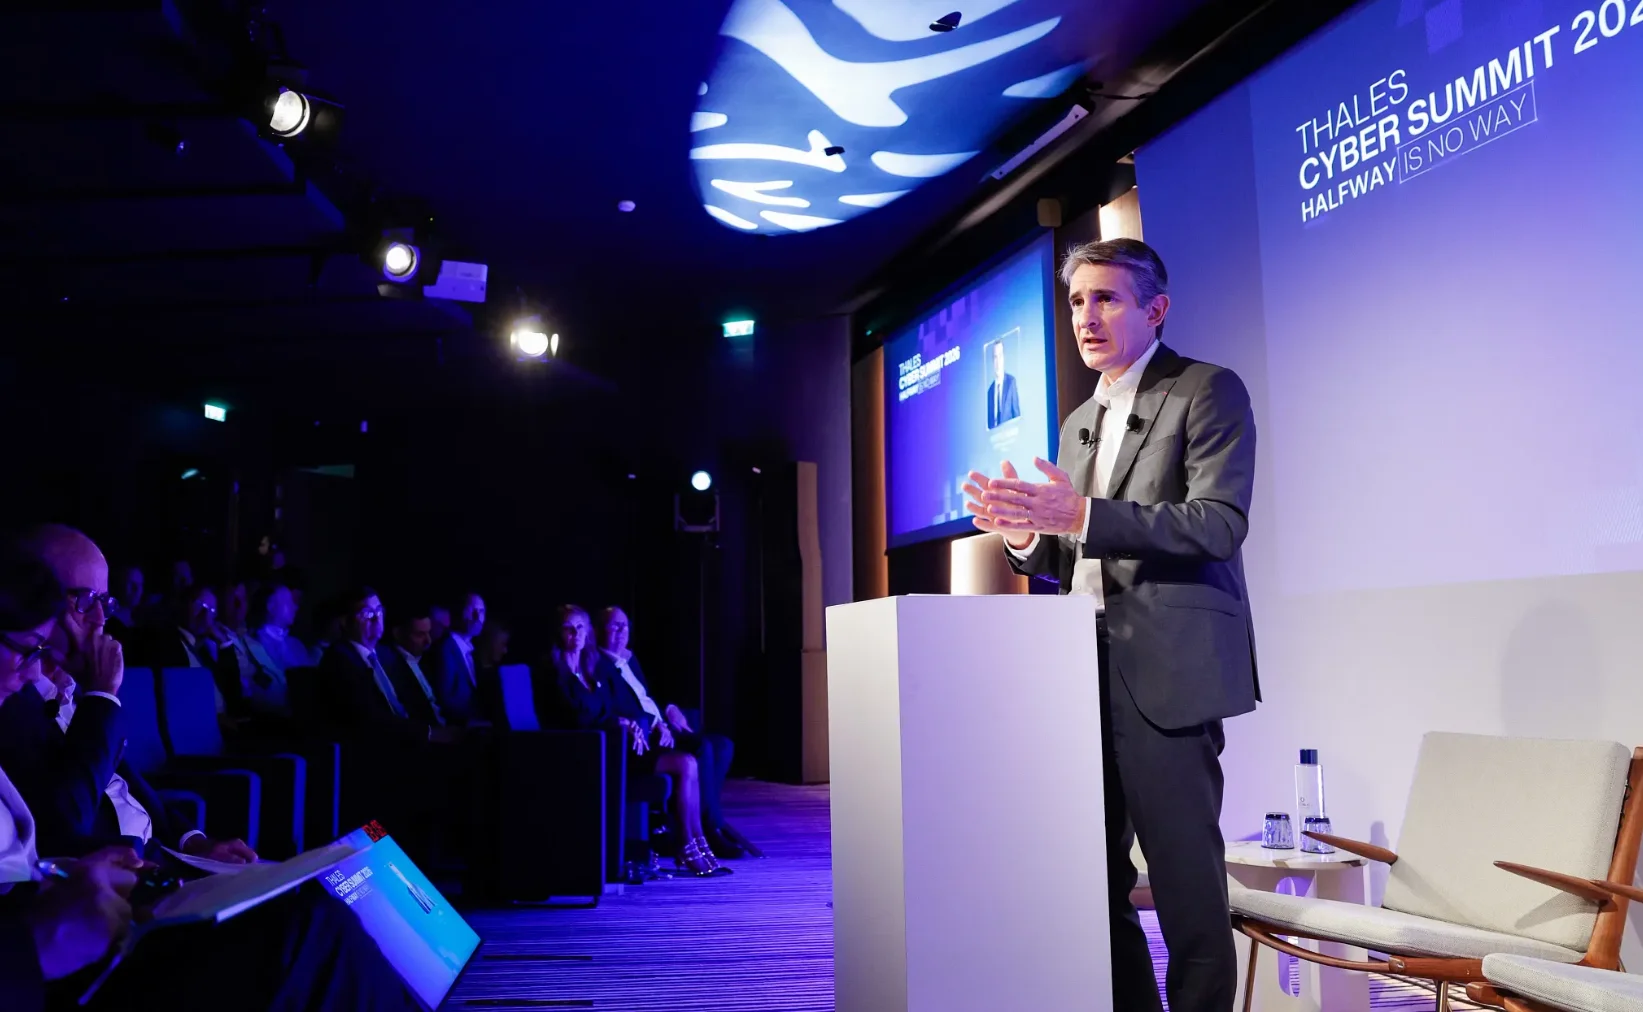
En su Cyber Summit de París, Thales presentó cinco novedades y un marco global, y dejó claro que los ataques impulsados por IA, los actores estatales y la amenaza cuántica no admiten medias tintas.
La ciberdefensa debe funcionar a velocidad de máquina, pero el juicio humano debe seguir al mando. Ese fue el mensaje central del Thales Cyber Summit, celebrado en París el 1 de octubre de 2026 bajo el lema «Halfway is no way».
Al abrir el evento, el CEO de Thales, Patrice Caine, calificó la ciberseguridad como un asunto de consejo de administración y un pilar permanente en el centro de su empresa. «Vendemos confianza», afirmó. Caine señaló tres tendencias. Primero, la IA ha cambiado la escala, la velocidad y la autonomía de los ataques: las ciberarmas circulan en la darknet, las operaciones duran horas en lugar de días y algunas decisiones se toman sin control humano. Segundo, los atacantes han cambiado. Además de los ciberdelincuentes, los actores estatales atacan ya sistemas críticos, a menudo con fines de sabotaje y no de lucro, y buscan el eslabón más débil de la cadena de suministro. Tercero, el horizonte temporal se amplía: los adversarios recopilan hoy datos cifrados para descifrarlos más adelante con ordenadores cuánticos, de modo que la información que debe seguir siendo confidencial más de diez años necesita ya protección poscuántica.
La complejidad agrava el problema. Los clientes suelen operar al menos siete soluciones de seguridad, apuntó Caine, como un medicamento por enfermedad, y la protección perfecta sigue siendo imposible. Su respuesta es un enfoque de plataforma con una única política en todas partes, la identidad como punto central de control y agilidad criptográfica para poder cambiar algoritmos sin reconstruir los sistemas. La seguridad perimetral sigue importando, dijo, pero ya no basta.
Otros ponentes completaron el panorama. Isabelle Möller, CEO del Biometrics Institute, recordó los logros del sector, del control fronterizo a la identificación de víctimas en Tailandia en 2004, pero advirtió de que la IA agéntica y los deepfakes amenazan ahora la confianza en la identidad digital. Reclamó supervisión humana, formación y una jerarquía sencilla: primero la política, el proceso sigue a la política y la tecnología se guía por ambos. El experto en identidad Martin Kuppinger, el fundador y analista destacado responsable de los estudios de KuppingerCole, sostuvo que el zero trust se ha asegurado en el centro, mientras sus extremos, la identidad y los datos, siguen mal protegidos. Con agentes de IA que crecen rápido y se interesan sobre todo por los datos, el uso descontrolado de la IA deja las «puertas delanteras abiertas de par en par», señaló, y abogó por un acceso centrado en los datos.
Los profesionales coincidieron en la urgencia. Chris Betz, CISO de Google Cloud, afirmó que la era de la defensa manual ha terminado: ataque y defensa se vuelven agénticos, mientras la geopolítica alimenta la guerra híbrida. Su consejo es reforzar los cimientos. Antoine Leblais, CISO de Foyer Group en Luxemburgo, comparó el acceso masivo a la IA con poner un arma nuclear en manos de un niño e instó a las empresas a cuantificar sus riesgos y volver a lo básico.
Philippe Vallée, EVP Cyber & Digital Identity de Thales, describió la identidad como la piedra angular de la ciberseguridad, ya que la IA transforma la autenticación. Thales construye líneas de defensa sucesivas para proteger tanto frente a la IA como con ella, explicó, y citó un SOC asistido por IA para los analistas, un AI Security Fabric que ofrece visibilidad en tiempo real de los agentes y registra su historial, y una nueva PKI basada en hardware. También señaló la presión regulatoria de DORA, NIS2, la Ley de IA y el RGPD, así como la Ley de Ciberresiliencia, que sitúa en primer plano las listas de materiales de software y el riesgo del código abierto. La soberanía importa a los clientes europeos: Thales ofrece una nube soberana en Francia, y Alemania la seguirá.
En la rueda de prensa, Vallée subrayó que los agentes de IA necesitan barreras de protección y que los humanos deben mantener el control. Thales utiliza LLM de código abierto y ve la IA como la «nueva en el barrio» también en la defensa. Un ejemplo es Sentinel Envelope+, una envoltura de seguridad para software que puede retrasar los ataques, porque los LLM tienden a rendirse tras horas y consumen enormes cantidades de tokens.
Lo cuántico fue un tema recurrente. Caine advirtió de que los actores estatales ya roban datos para descifrarlos más tarde y aseguró que hoy existen soluciones. Eva Rudin, SVP cybersecurity products Thales, dijo que las organizaciones deben estar listas para la criptografía poscuántica en 2035, algunas ya en 2029, y que Thales podría desplegarla en 2027.
Más allá de las ponencias, Thales aprovechó la cumbre para lanzar cinco propuestas: el módulo de seguridad de hardware Luna 8, el CipherTrust Data Security Posture Management reforzado con IA, Sentinel Envelope+, una alianza con Google Cloud para proteger flujos de trabajo de IA agéntica y un marco global frente a los ataques de IA de frontera. Se apoya en cinco pilares: seguridad de aplicaciones, detección y respuesta aumentadas con IA, una plataforma de ciberdefensa convergente, pruebas continuas y resiliencia de los activos críticos. Como miembro del programa Fairwind de Google, Thales dará además a los sectores críticos acceso a herramientas como Gemini 3.8 Flash Cyber y CodeMender. Los clientes pueden aportar sus propias claves con Azure y AWS, y se prevé una nube soberana con Google en Francia y, más adelante, en Alemania.
El veredicto de la cumbre fue unánime: la IA acelera a ambos bandos, y solo unos cimientos sólidos, herramientas interoperables y supervisión humana mantendrán a los defensores en la carrera.
El Dr. Jakob Jung es redactor jefe de Security Storage y Channel Germany. Lleva más de 20 años trabajando en el periodismo especializado en TI. A lo largo de su carrera ha colaborado con Computer Reseller News, Heise Resale, Informationweek, Techtarget (almacenamiento y centros de datos) y ChannelBiz. Además, colabora como freelance con numerosas publicaciones del sector de las TI, entre las que se incluyen Computerwoche, Channelpartner, IT-Business, Storage-Insider y ZDnet. Sus temas principales son el canal, el almacenamiento, la seguridad, los centros de datos, los sistemas ERP y CRM.
Contacto – Contacto por correo electrónico: jakob.jung@security-storage-und-channel-germany.de