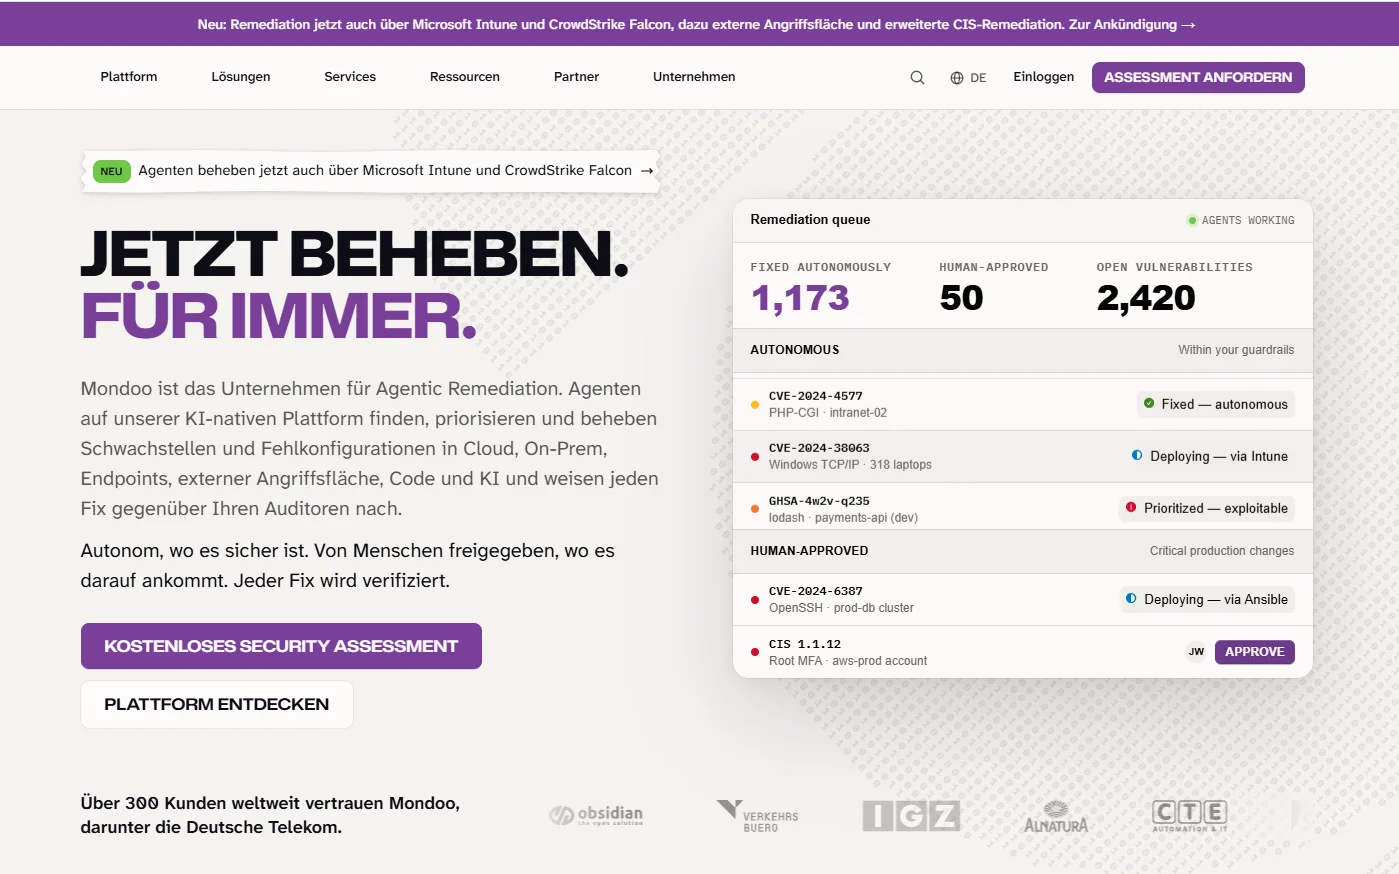
Der Berliner Sicherheitsanbieter Mondoo will die endlosen roten Listen beenden. Auf der it-sa erklärte das Team, wie KI-Agenten Fixes vorbereiten, über Werkzeuge wie Intune und CrowdStrike ausrollen und das Ergebnis prüfen. Menschen entscheiden, wie viel Autonomie sie zulassen.
Die meisten Sicherheitswerkzeuge beschreiben Probleme, aber nur wenige beseitigen sie. Mondoo, ein Berliner Anbieter für Exposure Management, will das mit Agentic Remediation ändern: Die Plattform findet Schwachstellen und Fehlkonfigurationen, priorisiert sie, bereitet den Fix vor und prüft, ob das Risiko tatsächlich beseitigt ist. Auf der it-sa 2026 in Nürnberg erläuterten Christoph Hartmann, CTO, und Patrick Münch, CISO von Mondoo gegenüber Security Storage und Channel Germany, wie das in der Praxis funktioniert.
Vom Finden zum Beheben
Der Ausgangspunkt ist bekannt. Laut Mondoo liefern die meisten Sicherheitsanbieter Probleme statt Lösungen, das heißt lange Listen mit Befunden, die IT-Teams überfordern. Der Druck wächst. Das Forum of Incident Response and Security Teams (FIRST) rechnet für 2026 mit rund 66.000 neuen CVEs, also mehr als 180 pro Tag, während KI-Agenten und KI-generierter Code IT-Umgebungen schneller verändern, als Sicherheitsteams sie erfassen können.
Mondoo beschreibt seine Antwort als Kette. Die Plattform entdeckt Schwachstellen, priorisiert sie und behebt sie anschließend – über On-Premises-Systeme, SaaS und Cloud hinweg. Eine Workflow-Engine erstellt automatisch Tickets und setzt den Fix auf dem Zielsystem um. Auf einem über Microsoft Intune verwalteten Notebook wird der Fix ausgeliefert und das Problem in wenigen Minuten gelöst, so das Unternehmen. Die Behebung ist inzwischen auch in das Mobile-Device-Management von Baramundi und in CrowdStrike integriert. Teams legen Richtlinien fest, die bestimmen, wo die KI selbstständig handelt und wo sie auf eine menschliche Freigabe wartet. Nach dem Rollout prüft die Plattform, ob das Risiko tatsächlich beseitigt ist, betont das Unternehmen, statt ein Ticket in der Annahme zu schließen, der Fix habe gewirkt.
Die Lizenzierung folgt dem Einsatzzweck: pro Gerät für Infrastruktur und Endpunkte, pro Entwickler für Quellcode. Die neue Quellcode-Inspektion liefert Fixes als GitHub-Pull-Requests, in der IDE oder über Coding-Agenten, wie am 20. Oktober angekündigt. Hinzu kommen Scans der externen Angriffsfläche, die aus dem Internet erreichbare Hosts auf Probleme bei TLS, DNS, HTTP und E-Mail-Sicherheit prüfen, sowie ein erweitertes Angebot an Fixes für CIS Benchmarks, die bei geeigneten Inhalten auf einem realen System getestet und per erneutem Scan bestätigt werden. Auch kundeneigene KI-Agenten können über das Model Context Protocol (MCP) mit Mondoo arbeiten, Exposures abfragen und Fixes in bestehenden Workflows auslösen.
Open Source, Compliance und KI-Agenten
Mondoo setzt auf Open Source. Die Werkzeuge cnquery und cnspec sowie der Quellcode auf GitHub sollen Transparenz schaffen, die kommerzielle Plattform baut darauf auf. Durch Policy as Code sollen Systeme gehärtet bleiben: Weicht eine Konfiguration ab, korrigiert Mondoo die Abweichung erneut, laut Unternehmen.
Für die Compliance bringt das Produkt Richtlinien für die Sicherheitskonfiguration von Windows- und Linux-Systemen mit. Ein internes Mapping auf ISO 27001 und DORA soll den technischen Nachweis automatisieren, sodass Auditoren sich auf aktuelle Daten statt auf eine jährliche Stichprobe stützen können. Zudem steht der Anbieter nach eigenen Angaben im Austausch mit Behörden.
Ein zweites Feld ist die Sicherheit der KI-Agenten selbst. Mondoo kann nach eigenen Angaben ermitteln, wo in der Umgebung eines Unternehmens KI-Agenten laufen und welche Skills sie nutzen. Ein Skill-Scanner ist Teil der Plattform, ein Skill-Checker steht auf der Website des Unternehmens bereit. In der Plattform können Organisationen festlegen, was auf Geräten erlaubt ist. Security soll aus Sicht von Mondoo Transparenz schaffen, statt den Einsatz zu bremsen. Ziel ist, dass die Governance alle Agenten erfasst, da Risiken oft an der Grenze des Tolerierbaren akzeptiert werden. Die Frage, wie viel man der KI überlassen kann, steht auch im Mittelpunkt eines CISO-Zirkels mit rund zehn Teilnehmern, darunter ein Workshop zum Human-out-of-the-Loop-Ansatz im Exposure Management und im SOC.
Roadmap: weg von roten Listen
Mondoo will sich weiter von roten Listen entfernen. Als Nächstes steht die Behebung für Server an, wo das Patching komplexer ist. Sicherheitsbewertung, Konfiguration und Wartungsfenster müssen abgestimmt werden, und verschiedene Beteiligte verfolgen Zielkonflikte. Die geplante Antwort ist eine native Integration in bestehende IT-Prozesse.
Kunden und Partner
Mondoo ist seit 2020 als GmbH in Berlin aktiv und beschäftigt weltweit rund 40 Mitarbeiter. Zu den Referenzkunden zählen Deutsche Telekom, Edeka, BFA und die Volksbank Frankfurt, mit mehreren tausend genutzten Seats. Mit der Telekom bietet Mondoo einen gemeinsamen Service auf einer souveränen Cloud an. Für 2027 ist geplant, diesen weiter zu skalieren und digitale Souveränität zu unterstützen.
Der Vertrieb läuft über Partner wie SVA, Cancom und kleinere Boutique-Anbieter. Mondoo zählt zwölf Partner in der DACH-Region und elf im Rest der Welt. Das Unternehmen will dieses Netzwerk ausbauen und zusätzliches Personal einstellen. Kunden können die Funktionen selbst auf der Plattform betreiben oder von Mondoo als Service über den Agentic Managed Vulnerability Service bereitstellen lassen, eine Option, die auch für Systemhäuser und Managed Service Provider passt.
Dr. Jakob Jung ist Chefredakteur Security Storage und Channel Germany. Er ist seit mehr als 20 Jahren im IT-Journalismus tätig. Zu seinen beruflichen Stationen gehören Computer Reseller News, Heise Resale, Informationweek, Techtarget (Storage und Datacenter) sowie ChannelBiz. Darüber hinaus ist er für zahlreiche IT-Publikationen freiberuflich tätig, darunter Computerwoche, Channelpartner, IT-Business, Storage-Insider und ZDnet. Seine Themenschwerpunkte sind Channel, Storage, Security, Datacenter, ERP und CRM.
Kontakt – Contact via Mail: jakob.jung@security-storage-und-channel-germany.de