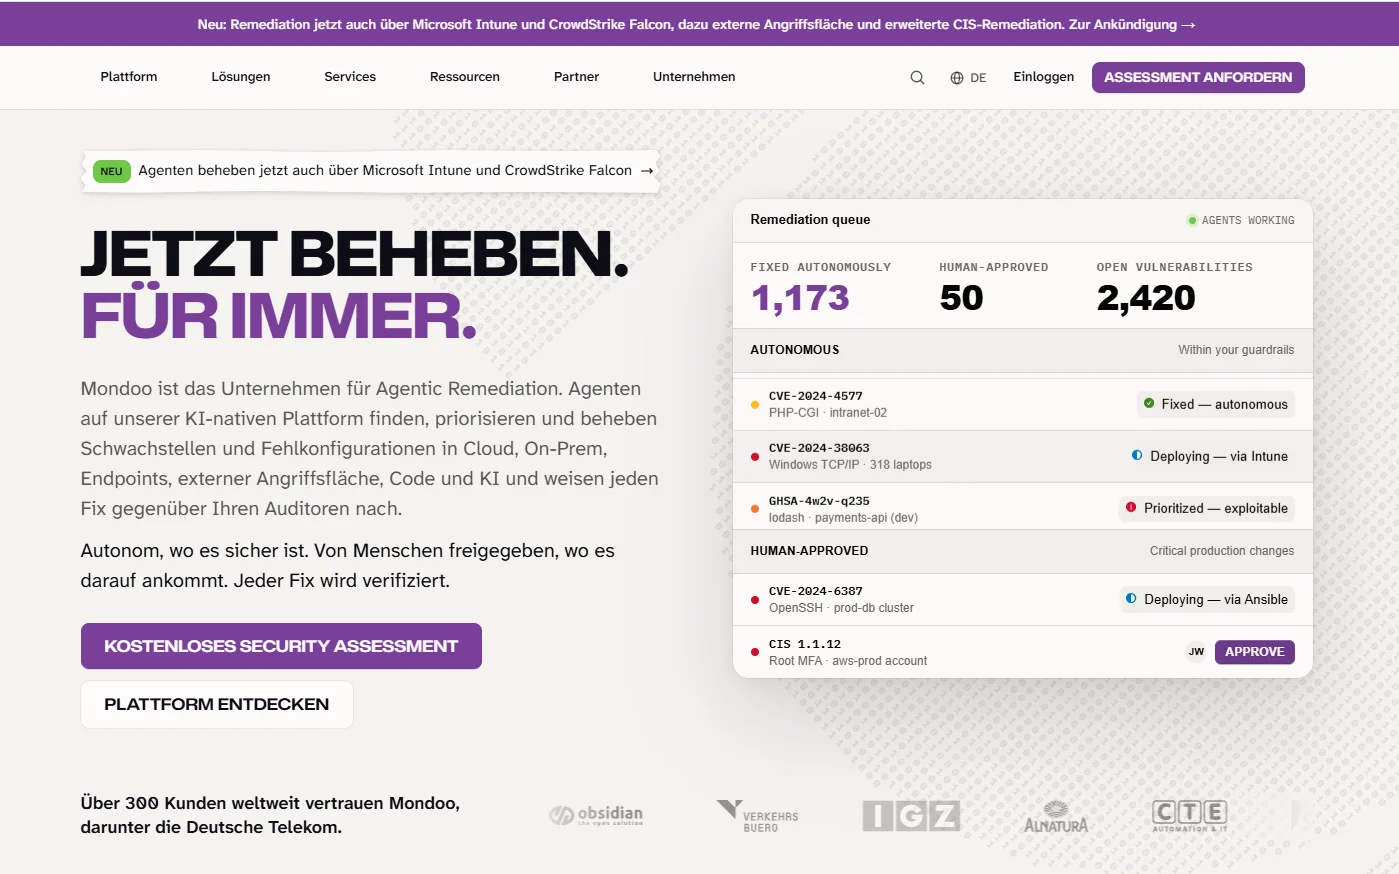
El proveedor de seguridad berlinés Mondoo quiere acabar con las interminables listas rojas. En it-sa, su equipo explicó cómo los agentes de IA preparan correcciones, las despliegan con herramientas como Intune y CrowdStrike y verifican el resultado, mientras las personas deciden cuánta autonomía conceder.
La mayoría de las herramientas de seguridad describen problemas; pocas los eliminan. Mondoo, un proveedor berlinés de gestión de la exposición, quiere cambiarlo con la remediación agéntica: la plataforma detecta vulnerabilidades y errores de configuración, los prioriza, prepara la corrección y comprueba si el riesgo ha desaparecido realmente. En it-sa 2026, en Núremberg, Christoph Hartmann y Patrick Münch explicaron a Security Storage und Channel Germany cómo funciona en la práctica.
De detectar a corregir
El punto de partida es conocido. Según Mondoo, la mayoría de los proveedores de seguridad entregan problemas en lugar de soluciones: largas listas de hallazgos que desbordan a los equipos de TI. La presión aumenta. El Forum of Incident Response and Security Teams (FIRST) prevé alrededor de 66.000 nuevas CVE en 2026, más de 180 al día, mientras los agentes de IA y el código generado por IA transforman los entornos de TI más rápido de lo que los equipos de seguridad pueden cartografiarlos.
Mondoo describe su respuesta como una cadena. La plataforma descubre las debilidades, las prioriza y después las remedia, en sistemas locales, SaaS y la nube. Un motor de flujos de trabajo crea tickets automáticamente y aplica la corrección en el sistema de destino. En un portátil gestionado con Microsoft Intune, la corrección se entrega y el problema queda resuelto en pocos minutos, según la empresa. La remediación se ha integrado también en la gestión de dispositivos móviles de Baramundi y en CrowdStrike. Los equipos definen políticas que determinan dónde actúa la IA por sí sola y dónde espera la aprobación humana. Tras el despliegue, la plataforma verifica que el riesgo se ha eliminado de verdad, subraya la empresa, en lugar de cerrar un ticket suponiendo que la corrección funcionó.
La licencia sigue el caso de uso: por dispositivo para infraestructura y endpoints, por desarrollador para el código fuente. La nueva inspección de código fuente entrega correcciones como pull requests de GitHub, en el IDE o mediante agentes de programación, según lo anunciado el 20 de octubre. También se añaden escaneos de la superficie de ataque externa, que revisan los hosts accesibles desde internet en busca de problemas de TLS, DNS, HTTP y seguridad del correo, y una oferta ampliada de correcciones para los CIS Benchmarks, probadas en un sistema real cuando procede y confirmadas con un nuevo escaneo. Los agentes de IA de los propios clientes pueden trabajar con Mondoo a través del Model Context Protocol (MCP), consultar exposiciones y activar correcciones dentro de los flujos de trabajo existentes.
Código abierto, cumplimiento y agentes de IA
Mondoo apuesta por el código abierto. Las herramientas cnquery y cnspec y el código fuente en GitHub deben generar transparencia; la plataforma comercial se construye sobre ellas. Con la política como código, los sistemas deben mantenerse endurecidos: si una configuración se desvía, Mondoo corrige de nuevo la desviación, según la empresa.
En cuanto al cumplimiento normativo, el producto incluye políticas para la configuración de seguridad de sistemas Windows y Linux. Una correspondencia interna con ISO 27001 y DORA pretende automatizar la evidencia técnica, de modo que los auditores puedan basarse en datos actuales y no en una muestra anual. El proveedor afirma además mantener comunicación con las autoridades.
Un segundo ámbito es la seguridad de los propios agentes de IA. Mondoo asegura poder determinar dónde se ejecutan agentes de IA en el entorno de una empresa y qué skills utilizan. Un escáner de skills forma parte de la plataforma, y en el sitio web de la empresa hay disponible un verificador de skills. Las organizaciones pueden definir en la plataforma qué está permitido en los dispositivos. La seguridad, a juicio de Mondoo, debe generar transparencia en lugar de frenar la adopción. El objetivo es que la gobernanza abarque todos los agentes, ya que los riesgos suelen aceptarse al límite de lo tolerable. La cuestión de cuánto delegar en la IA es también el tema de un círculo de CISO de unos diez participantes, con un taller sobre el enfoque «human out of the loop» en la gestión de la exposición y el SOC.
Hoja de ruta: adiós a las listas rojas
Mondoo quiere alejarse aún más de las listas rojas. Lo siguiente es la remediación para servidores, donde el parcheo es más complejo. Hay que coordinar la evaluación de seguridad, la configuración y las ventanas de mantenimiento, y distintas personas persiguen objetivos contrapuestos. La respuesta prevista es una integración nativa en los procesos de TI existentes.
Clientes y socios
Mondoo opera como GmbH en Berlín desde 2020 y emplea a unas 40 personas en todo el mundo. Entre sus clientes de referencia figuran Deutsche Telekom, Edeka, BFA y Volksbank Frankfurt, con varios miles de puestos en uso. Con Telekom, Mondoo ofrece un servicio conjunto en una nube soberana. Para 2027 se prevé seguir escalándolo y respaldar la soberanía digital.
Las ventas se canalizan a través de socios como SVA, Cancom y pequeños proveedores boutique. Mondoo cuenta con 12 socios en la región DACH y 11 en el resto del mundo. La empresa pretende ampliar esta red y contratar más personal. Los clientes pueden operar las funciones por sí mismos en la plataforma o recibirlas como servicio de Mondoo mediante el Agentic Managed Vulnerability Service, una opción que también encaja con integradores de sistemas y proveedores de servicios gestionados.
El Dr. Jakob Jung es redactor jefe de Security Storage y Channel Germany. Lleva más de 20 años trabajando en el periodismo especializado en TI. A lo largo de su carrera ha colaborado con Computer Reseller News, Heise Resale, Informationweek, Techtarget (almacenamiento y centros de datos) y ChannelBiz. Además, colabora como freelance con numerosas publicaciones del sector de las TI, entre las que se incluyen Computerwoche, Channelpartner, IT-Business, Storage-Insider y ZDnet. Sus temas principales son el canal, el almacenamiento, la seguridad, los centros de datos, los sistemas ERP y CRM.
Contacto – Contacto por correo electrónico: jakob.jung@security-storage-und-channel-germany.de