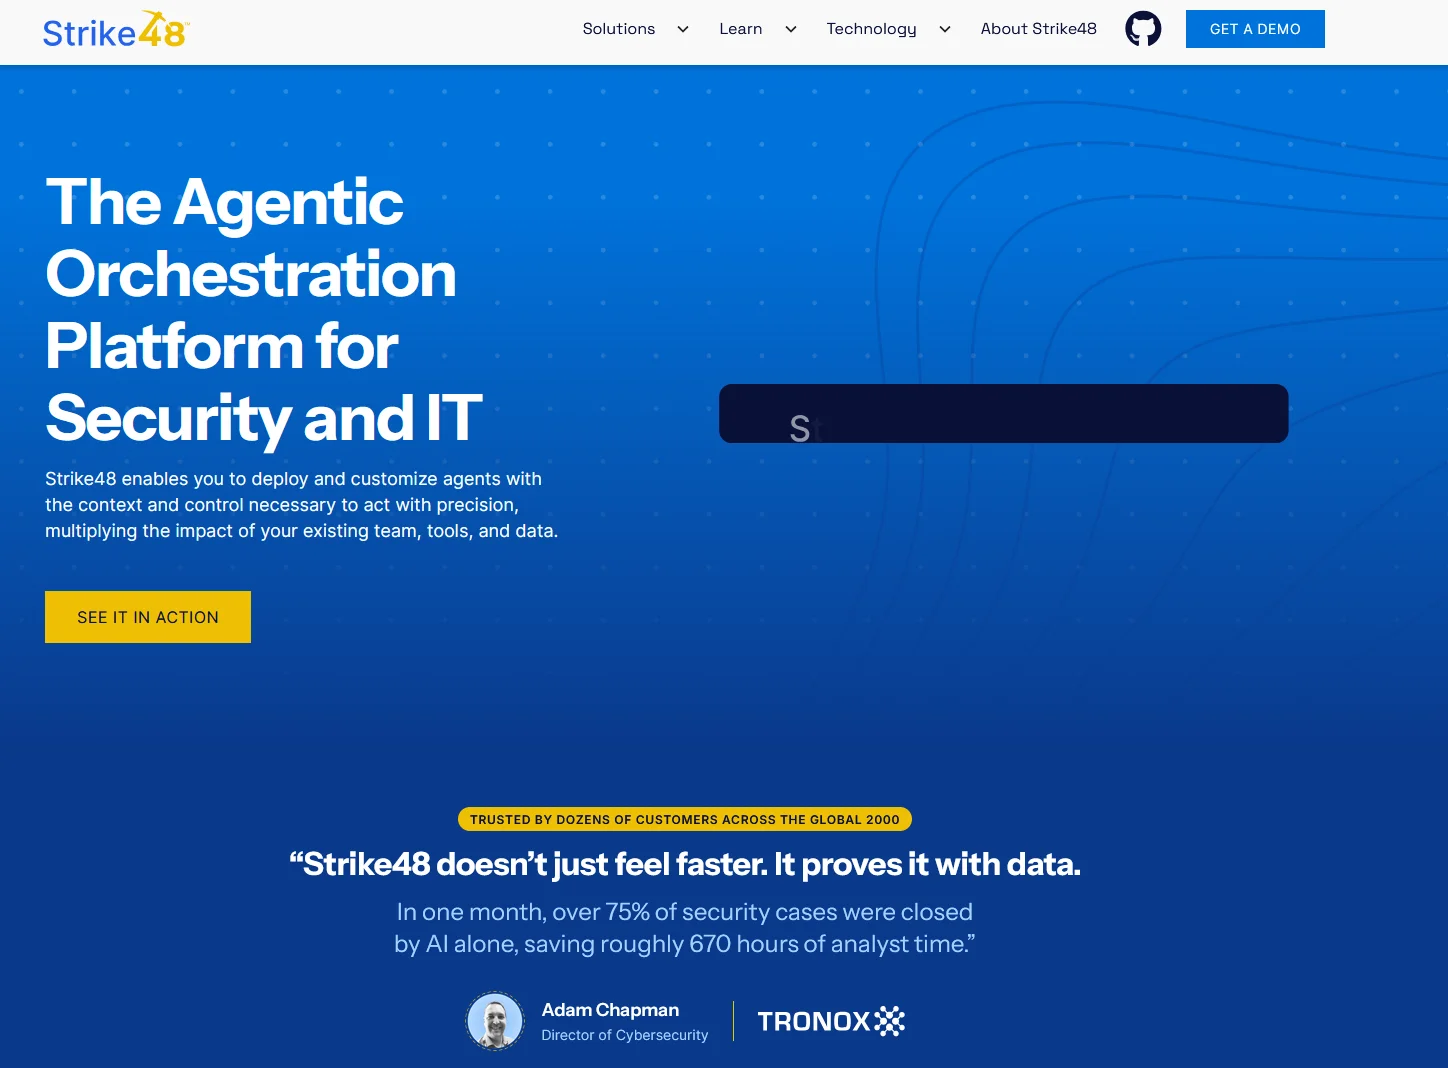
Die aus Devo hervorgegangene Plattform Strike48 lässt KI-Agenten über bestehende SIEM- und IT-Tools hinweg arbeiten. Für DACH bietet Strike48 On-Premises-Appliances und setzt auf Distributoren, Systemhäuser und MSSPs.
Strike48 trägt seinen agentischen Ansatz für Security Operations in den DACH-Raum. Das Unternehmen aus Boston, eine Produktmarke von Devo Technology, positioniert seine Plattform als herstellerneutrale Ebene, auf der KI-Agenten über bestehende SIEM-, Log- und IT-Werkzeuge hinweg arbeiten. Im Gespräch mit Security Storage und Channel Germany auf der it-sa erläuterte Senior Director Abdeslam Afras, wie Strike48 sein Geschäft in Deutschland, Österreich und der Schweiz aufbauen will.
Strike48 ist aus dem SIEM-Geschäft von Devo hervorgegangen. Laut Afras ist die Plattform sowohl bei SIEM als auch bei Large Language Models (LLM) agnostisch und unterstützt Hybrid-Szenarien. Kunden können zudem ein eigenes LLM mitbringen. Das Security Operations Center (SOC) bildet die Basis, das Angebot reicht aber bis zu Penetrationstests, Red Teaming und Prozessoptimierung. Penetrationstests, so Afras, seien zu einem Türöffner geworden und kämen in Kundengesprächen deutlich häufiger zur Sprache.
Laut Unternehmensangaben kombiniert die Plattform vorgefertigte, an ein modernes SOC angelehnte Agenten mit einem No-Code-Builder für eigene Agenten. Über das Model Context Protocol (MCP) erreichen die Agenten mehr als 300 angebundene Werkzeuge und befragen Logs dort, wo sie liegen, statt sie zu kopieren. Afras verwies auf US-Referenzfälle mit Ticket-Werten von bis zu 70 Prozent. Die Unternehmenswebsite nennt einen Kunden, der berichtet, dass die KI allein binnen eines Monats mehr als 75 Prozent der Sicherheitsfälle abgeschlossen habe.
Kontrolle ist die zweite Säule. Strike48 zufolge ist jede Aktion eines Agenten nachvollziehbar, und Kunden legen fest, welche Aktionen Agenten selbstständig ausführen dürfen und wo ein Mensch freigeben muss. Ein neues Release bringt Mandantenfähigkeit und Token-Governance für jeden Workflow: Kunden können Limits setzen, Tokens verwalten und die Agenten in Schranken halten. Neu sind Integrationen mit Palo Alto Networks und CrowdStrike. Auf der Roadmap stehen weitere Optimierungen bei Tokens und Reporting, mehr Sprachen und OEM-Modelle.
In einem Blogbeitrag vom 27. Oktober 2026 argumentiert Strike48, dass die Zugriffskontrolle für MCP-angebundene Agenten die Plattform und nicht das Protokoll durchsetzen müsse. Jeder Agent solle nur die Werkzeuge erhalten, die seine Aufgabe erfordert, ein neuer Konnektor dürfe die Berechtigungen bestehender Agenten nicht erweitern, und Aktionen wie die Isolierung von Endpunkten sollten auf eine menschliche Freigabe warten. Der Beitrag verweist auf eine Umfrage des Unternehmens, wonach 84 Prozent von 100 befragten Sicherheitsverantwortlichen angaben, ihre Tools könnten nicht auf alle Logdaten zugreifen.
Datensouveränität steht im Zentrum der DACH-Ansprache. Am 23. September 2026 kündigte das Unternehmen eine Appliance für agentische Security Operations an, die On-Premises und vollständig abgeschottet (Air-Gap) betrieben werden kann; die KI-Modelle werden direkt auf die Appliance geladen. Strike48 unterstützt nun vier Betriebsmodelle: Cloud, Private Cloud, On-Premises und Air-Gap. Lokale Inferenz erlaube es laut Unternehmen, auf Milliarden Tokens zu skalieren, zu einem Bruchteil der Kosten von SaaS-Angeboten. Afras ergänzte, es gebe Gespräche zur Souveränität mit Schwarz Digits, ein deutsches Rechenzentrum sei mit einem Partner geplant, und auch mit eWerk und der Telekom werde gesprochen.
Das zweite Argument sind die Kosten. Strike48 bietet einen eigenen, sehr günstigen Data Lake, so Afras. Das SIEM könne so zum Archiv schrumpfen, während Strike48 die analytische Ebene liefert. Gegenüber Splunk sieht er einen Vorsprung bei den Lizenzkosten, die teils um bis zu 50 Prozent niedriger lägen. Das Unternehmen ergänzt, die Suche in den Daten am Speicherort vermeide, dieselbe Telemetrie doppelt zu bezahlen, und erlaube es, ältere Daten aus teurem Hot Storage in günstigeren Cloud-Speicher wie S3 zu verlagern.
Der Vertrieb läuft über den Channel. TD Synnex fungiert als globaler Distributor, in DACH spricht das Unternehmen mit Datagroup und Bechtle, für das MSP-Segment mit Computacenter. Das klassische MSSP-Geschäft bleibt Zielgruppe; Maidar Secure ist bereits Partner. Banken, so Afras, verlangten seit mehr als einem Jahr den Dialog und führten Projekte durch, um das Thema aufzugreifen und ihr SOC zu optimieren. Die Partnerarbeit stehe erst am Anfang. Geplant ist eine Partnerveranstaltung in Deutschland und nach der Schweiz ist Frankreich als Nächstes dran.
Weltweit beschäftigt Strike48 rund 200 Mitarbeitende, darunter Entwickler in den USA und Indien, zwölf arbeiten in EMEA. Rückhalt kommt aus der Finanzierung von Devo und vom Investor Insight Partners. Die Einführung gehe schnell, so das Unternehmen und spricht von rund 24 Stunden bei der SaaS-Variante, unter zwei Wochen On-Premises. Gegen den Fachkräftemangel startete Strike48 am 15. Oktober 2026 ein University SOC Program, das berechtigten Hochschulen kostenlosen Plattformzugang bietet. Das Unternehmen beruft sich auf den CyberEdge Cyberthreat Defense Report 2026, wonach fast 97 Prozent der IT-Sicherheitsorganisationen bei Neueinstellungen mindestens eine KI-Kompetenz suchen.
Für DACH-Kunden werden lokale Referenzen, Hosting-Optionen und die Geschwindigkeit entscheidend sein, mit der das Partnernetz entsteht. Das deutsche Rechenzentrum ist bislang nur geplant, die Partnergespräche stehen am Anfang, und die Kosten- und Effizienzzahlen stammen vom Hersteller selbst. Herstellerneutralität und die On-Premises-Option adressieren reale Anliegen regulierter Organisationen, doch der Anspruch ist klar formuliert,
Dr. Jakob Jung ist Chefredakteur Security Storage und Channel Germany. Er ist seit mehr als 20 Jahren im IT-Journalismus tätig. Zu seinen beruflichen Stationen gehören Computer Reseller News, Heise Resale, Informationweek, Techtarget (Storage und Datacenter) sowie ChannelBiz. Darüber hinaus ist er für zahlreiche IT-Publikationen freiberuflich tätig, darunter Computerwoche, Channelpartner, IT-Business, Storage-Insider und ZDnet. Seine Themenschwerpunkte sind Channel, Storage, Security, Datacenter, ERP und CRM.
Kontakt – Contact via Mail: jakob.jung@security-storage-und-channel-germany.de