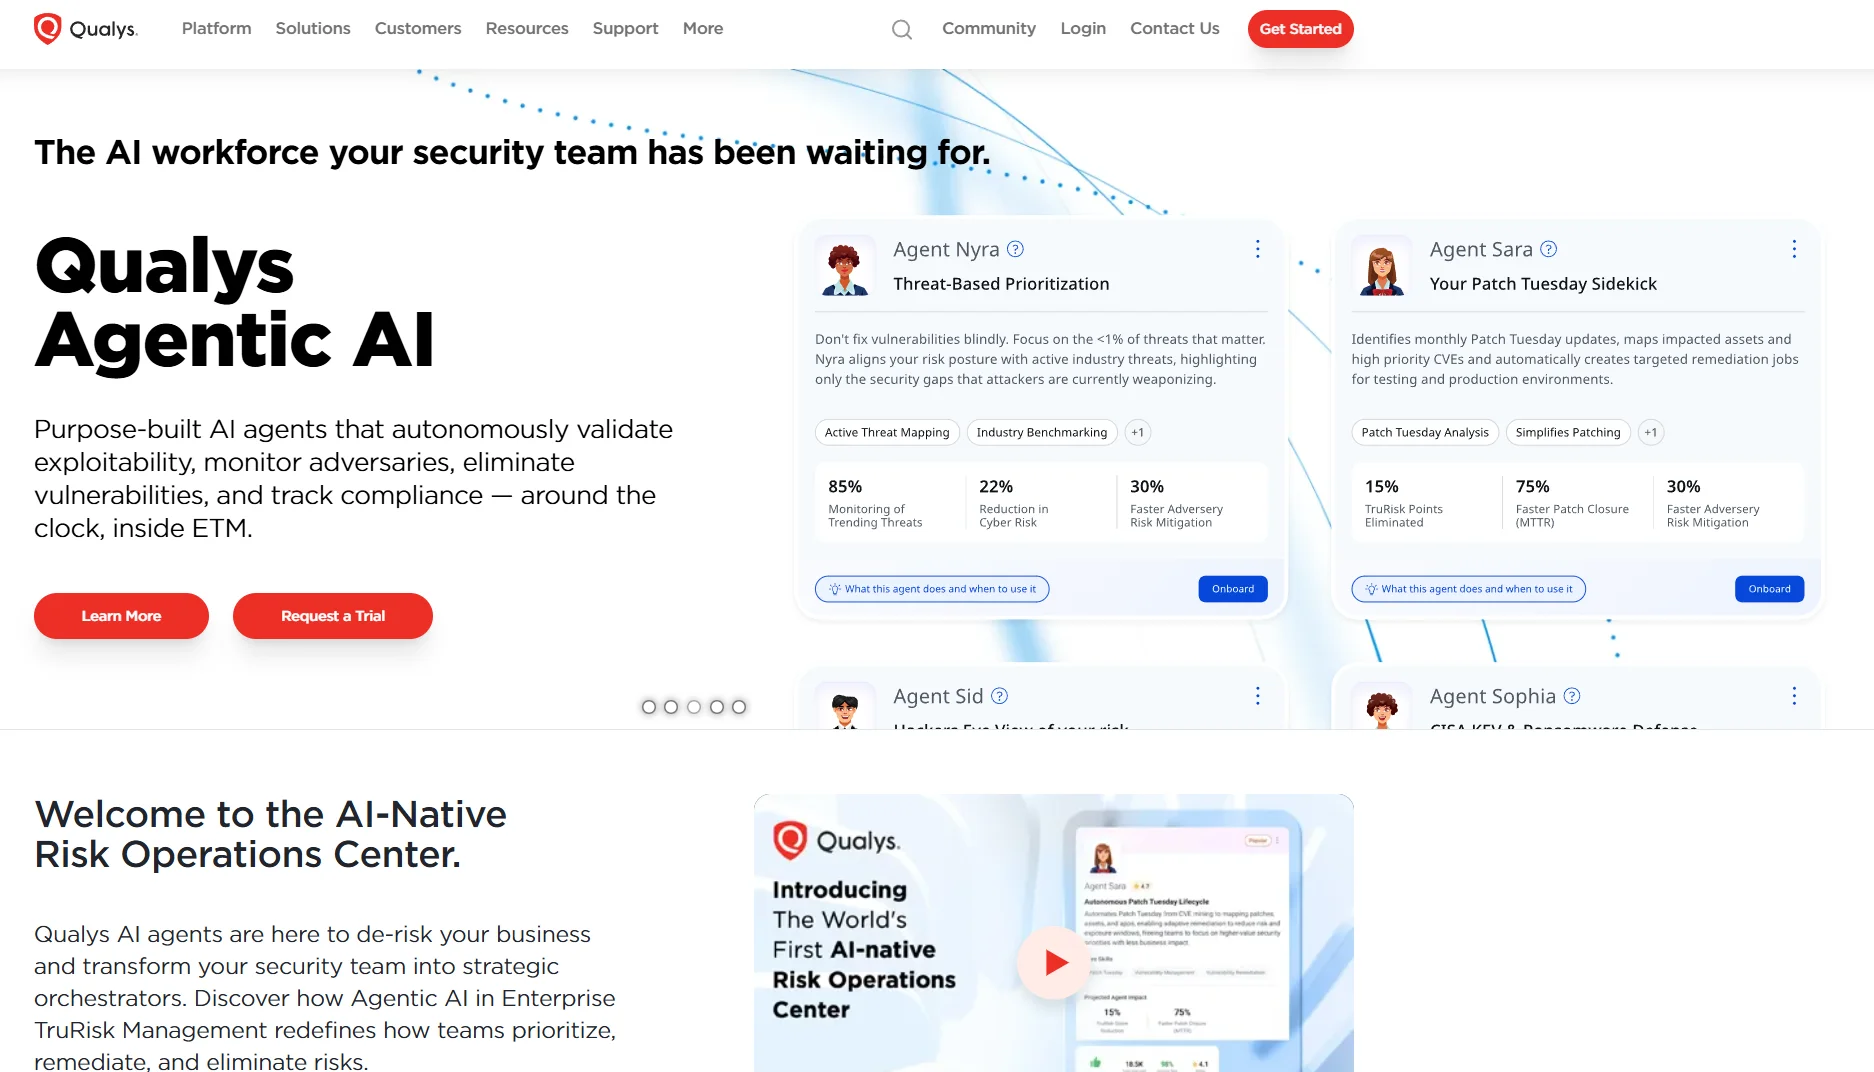
Cecil Perez, VP Europe Sales Qualys afirma que Qualys ha ido mucho más allá del escaneo. InstaScan, Agent Val y TruConfidence deben priorizar y corregir riesgos de forma automática, con partners y MSSP en el centro del plan.
Qualys no quiere que se la siga viendo solo como un escáner de vulnerabilidades. En una entrevista, Cecil Perez, VP Europe Sales Qualys, explicó cómo la compañía convierte sus productos en una plataforma que prioriza y corrige riesgos cibernéticos con el menor esfuerzo manual posible, y por qué los partners, los MSSP y el mercado alemán desempeñan un papel central en ese plan.
Muchos siguen conociendo a Qualys como la empresa del escaneo de vulnerabilidades. Perez considera que esa imagen está obsoleta. Según él, Qualys entiende hoy su labor como ayudar a los CISO y a las áreas de negocio a comprender qué riesgos afrontan realmente y cuáles pueden permitirse asumir. La seguridad, afirmó, se ha convertido en un problema de negocio: los consejos de administración preguntan por ella con naturalidad y la era de los procesos manuales deja paso a los autónomos. Los agentes de IA ya están implementados en el portafolio y el shadow AI es la próxima frontera, para la que Qualys dice tener una respuesta directa. En el tercer trimestre, según la empresa, Qualys amplió TotalAI con funciones de gobernanza que descubren agentes de IA y servidores MCP y los someten a pruebas frente al OWASP Top 10 y a la normativa de la Ley de IA de la UE.
Del inventario de activos a la priorización automática
El punto de partida es un inventario completo de activos. El gran reto, explicó Perez, consiste en gestionar con sentido las evaluaciones, los riesgos y los hallazgos y en priorizarlos automáticamente con contexto de negocio. Tres novedades sirven a ese objetivo.
InstaScan es un producto nuevo que muestra de forma directa quién se ve afectado por una nueva vulnerabilidad. Qualys lo define como detección sin escaneo en cuestión de minutos tras la publicación de un aviso. Las fallas PHP2Shell (CVE-2026-109618 y CVE-2026-109619, ambas con CVSS 4.0 de 9,2) muestran por qué importa la rapidez. Según la Threat Research Unit de Qualys, el 71 por ciento de los 156 millones de instalaciones de PHP con versión conocida funciona con versiones al final de su vida útil o sin soporte, que en su mayoría nunca recibirán un parche del fabricante, y solo el 0,37 por ciento estaba parcheado en las 24 horas posteriores a la divulgación. Qualys ofrece sus servicios gratis durante 15 días para hasta 1.000 activos.
Agent Val añade una cadena de priorización que valida automáticamente qué hallazgos son realmente explotables. TruConfidence, parte de TruRisk Eliminate 2.0 (anunciado el 14 de octubre), cubre la remediación. Wendt lo describió como una puntuación de riesgo para las acciones de remediación que debe evitar daños en la operación y permitir flujos autónomos; un semáforo muestra a los clientes lo bien que funciona. Según la empresa, se apoya en 500 millones de despliegues de parches con una tasa de reversión inferior al 0,1 por ciento, un 40 por ciento de ellos autónomos. El comunicado añade que la remediación llega ahora a dispositivos perimetrales, la nube y las aplicaciones más allá de los endpoints con agente, y que la salud del sistema se supervisa tras cada acción mediante partners como Dynatrace. El CEO Sumedh Thakar sostiene que la reticencia hacia la automatización se debe menos a la tecnología que al temor a provocar una caída del servicio. Wendt planteó la misma cuestión: ¿son fiables los parches y funcionarán de verdad?
Canal: certificación gratuita y MSSP en el punto de mira
Preguntado por cómo cambia el programa de partners a medida que Qualys pasa de escáner a plataforma de riesgos, Perez dijo que la compañía ofrece su certificación y formación de canal sin coste, para el 100 por ciento de los partners. Los partners pueden construir sobre ello flujos de ingresos, por ejemplo trabajando con integradores de sistemas globales como Orange y Telekom bajo un modelo basado en SKU. En Alemania, Qualys no tiene actualmente distribuidor y estudia esa opción. En otros países de la UE ya lo tiene y Turquía se está ampliando. Wendt sigue viendo espacio libre para nuevas alianzas.
Los proveedores de servicios de seguridad gestionados son una vía para llegar a empresas medianas que carecen de personal de seguridad. En Estados Unidos los MSSP son menos un foco estratégico, mientras que en Europa hay más. Qualys les ofrece una solución especializada con lista de precios propia y se describe como adaptable. AWS también es partner y vende Qualys a través de su canal. Otro elemento es el concepto mROC, el Managed Risk Operations Center certificado, que Perez calificó de componente central para gestionar y correlacionar riesgos de negocio. La certificación mROC abarca la cuantificación del riesgo, a diferencia de un SOC reactivo.
Cifras y perspectivas
Las cifras respaldan la estrategia, según la empresa. En el tercer trimestre, Qualys comunicó ingresos de 188,0 millones de dólares, un 11 por ciento más que un año antes, y elevó su previsión de ingresos para 2026 a entre 736,9 y 738,9 millones de dólares. Thakar lo atribuye a la creciente adopción del Risk Operations Center nativo de IA y a una estrategia centrada en los partners. Son declaraciones de la compañía y la previsión es prospectiva. Si los clientes confiarán en la remediación autónoma en producción es la prueba práctica. Las cifras citadas proceden del fabricante y no han sido verificadas de forma independiente.
Para 2027, Perez espera que la IA domine: las amenazas serán más rápidas y complejas y las empresas necesitan seguir el ritmo. La seguridad seguirá siendo necesaria. Ve a Qualys bien posicionada porque desarrolla la tecnología desde dentro en lugar de añadir complementos. Automoción, finanzas y banca figuran entre los sectores clave y, geográficamente, Qualys quiere seguir expandiéndose.
El Dr. Jakob Jung es redactor jefe de Security Storage y Channel Germany. Lleva más de 20 años trabajando en el periodismo especializado en TI. A lo largo de su carrera ha colaborado con Computer Reseller News, Heise Resale, Informationweek, Techtarget (almacenamiento y centros de datos) y ChannelBiz. Además, colabora como freelance con numerosas publicaciones del sector de las TI, entre las que se incluyen Computerwoche, Channelpartner, IT-Business, Storage-Insider y ZDnet. Sus temas principales son el canal, el almacenamiento, la seguridad, los centros de datos, los sistemas ERP y CRM.
Contacto – Contacto por correo electrónico: jakob.jung@security-storage-und-channel-germany.de